Deepfakes, clonación de voz… Los fraudes informáticos cada vez son más sofisticados, pero ¿quién se hace responsable del perjuicio económico?
La IA está cambiando la manera de cometer fraudes informáticos. Ahora ya no nos enfrentamos simplemente a un correo que invita a introducir las claves bancarias en una página web sospechosa, ni a abrir enlaces de perfiles evidentemente falsos. Hoy en día una víctima puede recibir un mensaje aparentemente de su entidad bancaria, una llamada desde un número que no levante sospecha o escuchar una voz conocida o de alguien que supuestamente es un empleado de su banco.
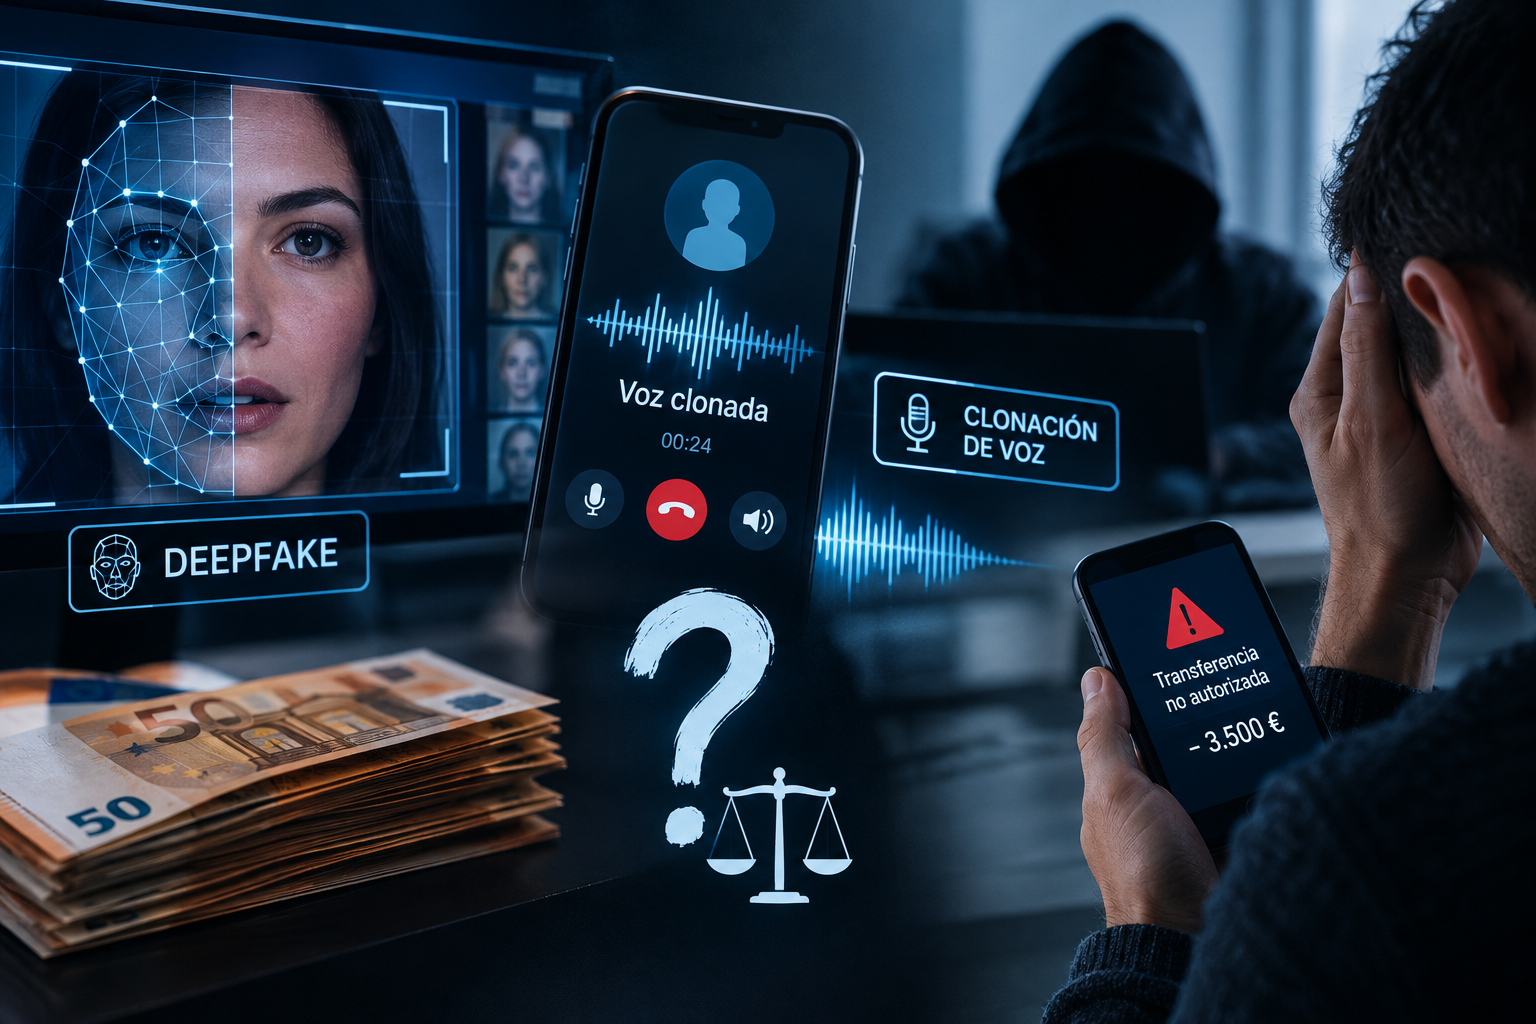
La ingeniería social se vuelve cada vez más sofisticada a medida que la tecnología permite hacer más creíble la suplantación. La clonación de voz, los deepfakes y otras herramientas de inteligencia artificial permiten construir escenarios que pueden resultar especialmente difíciles de distinguir de una comunicación auténtica.
Esto suscita una duda jurídica: ¿hasta dónde llega el concepto de engaño bastante cuando los ciberdelincuentes pueden fabricar identidades prácticamente indistinguibles de las verdaderas? Y sobre todo, ¿quién debe asumir el perjuicio económico cuando la víctima cae en uno de estos engaños?
Imagen generada con IA
La responsabilidad de las entidades en el entorno digital:
La jurisprudencia ha ido reconociendo la relevancia que tiene el entorno digital creado por las entidades que prestan servicios bancarios.
En la STS 49/2020, de 12 de febrero, el tribunal reconoció que la banca electrónica puede constituir un establecimiento mercantil a efectos del artículo 120.3 del Código Penal. El TS consideró que el entorno digital creado por la entidad bancaria forma parte del espacio en el que presta el servicio y del que además la entidad obtiene un beneficio. En este caso concreto, la Sala confirmó la responsabilidad civil subsidiaria de la entidad bancaria.
Esta resolución resulta especialmente interesante porque muestra que el hecho de que la operación fraudulenta se produzca en un entorno digital no impide que puedan aplicarse las reglas de responsabilidad previstas para los establecimientos tradicionales.
Más recientemente, el Tribunal Supremo volvió a abordar la responsabilidad derivada de una estafa informática en la STS 136/2025, de 19 de febrero, relativa al caso de Gamboa Automoción.
En aquel supuesto, mediante una suplantación informática de la dirección de correo de un empleado de la empresa, se consiguió que otra empresa realizara una transferencia de más de 30.000 euros a una cuenta no perteneciente al que tendría que ser el verdadero destinatario, sino que pertenecía al estafador. El Supremo confirmó en su sentencia la responsabilidad civil subsidiaria de Gamboa Automoción atendiendo a las circunstancias específicas del caso, entre ellas la existencia de una brecha de seguridad en su sistema informático y la relación de esta con el fraude..
Este caso resulta especialmente relevante porque demuestra que la cuestión de la responsabilidad no se limita necesariamente a las entidades bancarias. También puede plantearse respecto de empresas cuyos sistemas informáticos o medidas de seguridad hayan contribuido, en determinadas circunstancias, a que el fraude pudiera llevarse a cabo.
¿Qué ocurre cuando el fraude afecta directamente a una cuenta bancaria?
Una cuestión diferente aparece cuando la víctima es un usuario de servicios de pago y se realizan operaciones desde su cuenta sin su consentimiento.
En este ámbito resulta interesante la STS 571/2025, de 9 de abril. El Tribunal Supremo analizó varias transferencias realizadas por terceros que habían obtenido credenciales del usuario y accedido a su cuenta bancaria.
La entidad sostenía que las operaciones debían considerarse autorizadas porque se habían utilizado correctamente las credenciales y se había superado el sistema de doble autenticación. Sin embargo, el Tribunal rechazó que el mero hecho de que se hubieran utilizado correctamente las credenciales permitiera concluir que el titular había autorizado las operaciones. La cuestión fundamental era determinar si existía realmente consentimiento del usuario.
Esta distinción resulta especialmente importante en un contexto en el que las técnicas de ingeniería social son cada vez más sofisticadas. Que un tercero consiga utilizar correctamente unas credenciales no significa necesariamente que el titular haya consentido la operación.
Por tanto, en estos casos no basta con preguntarse si el sistema identificó correctamente al usuario. También hay que determinar si la operación fue realmente autorizada y, en su caso, si concurrió una actuación del usuario que pueda tener relevancia a efectos de su responsabilidad.
¿Quién debe asumir el perjuicio?
En el ámbito europeo se está produciendo una evolución de relevancia sobre esta materia.
El Abogado General del TJUE se ha pronunciado sobre esta materia en el asunto C-70/25. Este asunto se refiere, entre otras, al régimen aplicable a las operaciones de pago no autorizadas y a la distribución del riesgo entre el usuario y el proveedor de servicios de pago.
Lo que concluye el Abogado es que, ante una operación no autorizada, el proveedor de servicios de pago debe proceder al reembolso en los términos establecidos por la normativa, sin que pueda trasladarse automáticamente al usuario la pérdida por el mero hecho de que se haya usado sus credenciales.
Con posterioridad, la entidad puede reclamar las cantidades correspondientes cuando concurran las circunstancias previstas legalmente, entre ellas la actuación fraudulenta o negligencia grave del usuario.
Es importante señalar que se trata de las conclusiones del Abogado General y no de una sentencia definitiva del Tribunal de Justicia de la Unión Europea. Por lo que habrá que esperar a la resolución del TJUE para conocer su interpretación definitiva.
El usuario también tiene obligaciones:
Lo anterior no significa, evidentemente, que el consumidor quede completamente liberado de responsabilidad. Los usuarios también tienen obligaciones de diligencia y deben adoptar medidas razonables para proteger sus credenciales y comunicar las operaciones que no reconozcan.
La STS 571/2025 ya referenciada resulta de interés precisamente porque no elimina la relevancia de la conducta del usuario. Lo que rechaza es que pueda presumirse que una operación fue consentida únicamente porque se utilizaron correctamente sus credenciales. En el caso analizado, además, la entidad había recibido información sobre incidencias anteriores y no había adoptado determinadas medidas de control que podían ser necesarias.
En este sentido, la cuestión no debe plantearse como una elección entre dos posiciones absolutas: “el banco siempre responde” frente a “el cliente siempre debe responder por haber utilizado sus claves”. El análisis depende de las circunstancias concretas de cada operación, del funcionamiento de los sistemas de seguridad y de la conducta de las partes.
Estas son algunas precauciones sencillas que se pueden tomar en el día a día: comprobar la URL de la página en la que ponemos nuestros datos, verificar la veracidad del correo electrónico o número de teléfono mediante el que nos contactan… A día de hoy los engaños son más sofisticados, pero no siempre son prácticamente indetectables, y en consecuencia hay que estar alerta.