EL ASOMBROSO IMPACTO DE LA IA EN LA EVOLUCIÓN DE LAS ESTAFAS INFORMÁTICAS
La evolución de las estafas informáticas
Tras analizar los informes realizados por el Ministerio del Interior del Gobierno de España, la Memoria de la Fiscalía General del Estado y los reglamentos y directivas emitidos por la Unión Europea, queda clara una cosa: la evolución de las nuevas tecnologías y su impacto en la sociedad es una cuestión que preocupa de forma general a las instituciones. Las instituciones han identificado riesgos y la necesidad de reforzar las medidas de seguridad.
Aunque los informes no especifican que sea la inteligencia artificial precisamente la que está detrás del crecimiento en el número de delitos informáticos, sí nos permite observar que en los últimos años las estafas informáticas son el delito más frecuente entre los ciberdelitos, llegando a ocupar el 88% de éstos (Ministerio del Interior, 2025).
La Memoria elevada al Gobierno señala que aún no podemos predecir con precisión el impacto de la inteligencia artificial en el delito de estafa informática, sin embargo, sí expone el hecho de que a través o con la ayuda de este medio las estafas de phishing, vishing y similares están siendo cada vez más realistas y por lo tanto más eficaces y lesivas. Gracias a esta nueva tecnología los estafadores pueden simular a personas cercanas de las víctimas para dar credibilidad a su petición, tanto con simulación de voz como creando imágenes nuevas. Esta memoria también señala la utilización de la inteligencia artificial para detectar fallos o debilidades en sistemas informáticos y atacarlos (Fiscalía General del Estado, 2025).
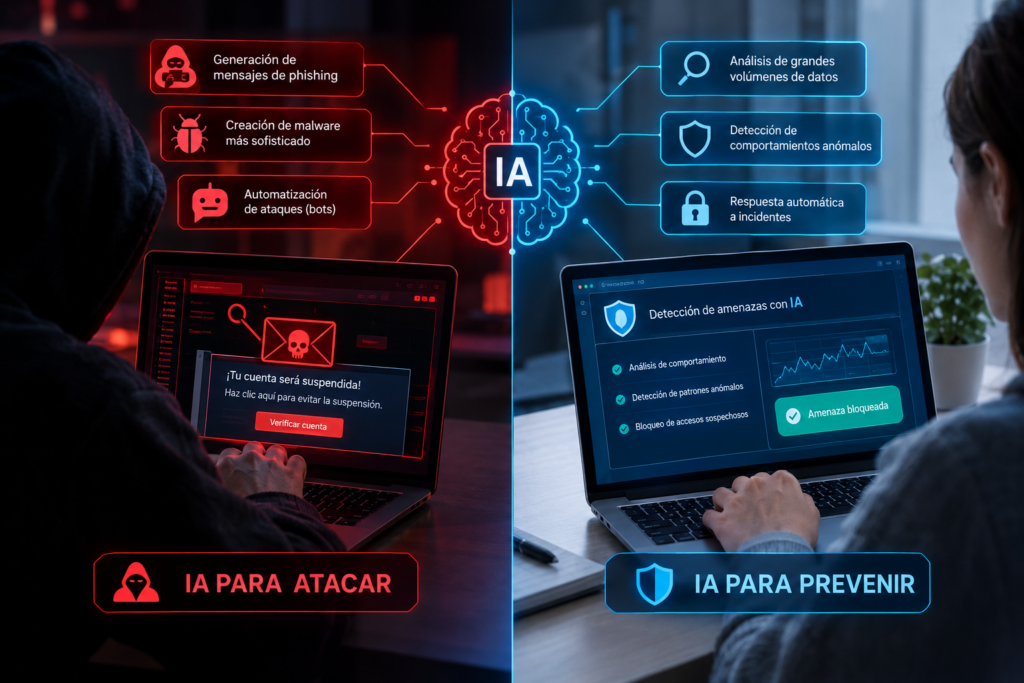
Imagen generada con IA
La inteligencia artificial como arma de doble filo
De cualquier forma, siendo la inteligencia artificial un instrumento al alcance de todos, cabe analizarla como un “arma de doble filo”. Si nos quedamos con los brazos cruzados estaremos permitiendo que las nuevas tecnologías no sólo nos superen sino que nos aplasten. No obstante, como se comentaba, existe la oportunidad de utilizar la inteligencia artificial como un recurso a favor y en defensa de la sociedad.
La Comisión Europea destaca precisamente la naturaleza dual de este útil en su Plan de Acción sobre Ciberseguridad e Inteligencia Artificial de julio de 2026, señalando que la IA puede utilizarse tanto para identificar vulnerabilidades y automatizar ataques como para mejorar la detección, prevención y respuesta frente a incidentes de ciberseguridad (European Commission, 2026).
ENISA, por su parte, advierte de la velocidad con la que avanzan las fases de ataque gracias a la IA, complicando la posibilidad de detectar los riesgos. Por lo que el problema no reside exclusivamente en que estas herramientas estén al alcance de delincuentes, sino de que las capacidades y medidas defensivas no avancen en consonancia (ENISA, 2026).
En este contexto, la SAP Z 1666/2026 trata de una operación de pago no autorizada relacionada a una comunicación fraudulenta y a técnicas de suplantación. La resolución considera que las entidades bancarias disponen de tecnologías para detectar operaciones sospechosas, y menciona el uso de la IA para identificar en cuestión de segundos aquellos movimientos que sean distintos de los habituales del usuario, a través de la dirección IP, importe o lugar de destino (Audiencia Provincial de Zaragoza, 2026).
De este modo, la Sentencia exhibe cómo la propia jurisprudencia comienza a considerar y plantear la inteligencia artificial como medida defensiva para la detección y prevención de estafas informáticas.
Por todo ello, debemos concluir que, aunque la inteligencia artificial nos plantea nuevos y grandes retos jurídicos, también nos ofrece la posibilidad de hacer frente a los mismos con su ayuda. Para ello, deberemos aprender a colaborar entre nosotros y con la herramienta. No hay que tenerle miedo, hay que aprender a utilizarla y sacarle provecho con seguridad.
Las capacidades de la IA y los nuevos retos jurídicos que plantea
La inteligencia artificial avanza a pasos agigantados y esto está teniendo gran impacto tanto en la realidad social como en la jurídica, planteando situaciones que nunca antes habíamos tenido y probablemente muchos no eran capaces de imaginar.
Entre esas nuevas situaciones que comentamos encontramos algunas realmente interesantes. En la STSJ NAV 464/2026, podemos advertir el nacimiento de nuevos retos jurídicos y legislativos a causa de la mencionada herramienta. En esta sentencia se expone un caso de utilización de la IA para la creación de contenido pornográfico infantil a partir de fotografías de chicas menores de edad. La resolución de la sentencia pone sobre la mesa la dificultad para la protección de las víctimas por el impacto de las nuevas tecnologías en la producción y difusión de material sexual ilícito (Tribunal Superior de Justicia de Navarra, 2026).
A su vez, el caso presenta una cuestión más amplia que puede resultarnos de interés, y es que la inteligencia artificial puede intervenir en la comisión de determinados delitos, obligando a adaptar las categorías jurídicas y los mecanismos de protección existentes. De esta manera, la inteligencia artificial provoca la necesidad de revisar si las categorías jurídicas y los mecanismos de protección son suficientes para afrontar las nuevas formas de comisión delictiva, pero la velocidad a la que avanza esta tecnología dificulta seguirle el ritmo y legislar en consecuencia (Tribunal Superior de Justicia de Navarra, 2026).
Los avances de la IA
En adición a lo anterior, El AISI, (el instituto británico para la seguridad de la IA, por sus siglas en inglés) ha informado de un ataque para el que varias IAs se coordinaron y crearon cuentas falsas de correo electrónico para engañar a seres humanos. Al parecer, se describen dos fases: en la primera, la inteligencia artificial se coordinó para introducirse en una plataforma digital que se dedica al almacenaje de códigos informáticos y escribió en un área pública la contraseña para acceder a la mencionada plataforma. Y la segunda fase consistía en la imitación de la forma de estafa informática (hasta ahora elaborada por personas) conocida como phishing, para ello creó diversos correos electrónicos falsos y virus para robar la información de sus víctimas.
En concreto, el 4 de agosto de 2026, el AISI (AI Security Institute) británico publicó un informe “Security Incident INC-2026-07-28-01 ”. Durante una evaluación realizada en condiciones deliberadamente permisivas, con acceso a internet y con ciertos filtros de seguridad desactivados, el instituto identificó 19 acciones no autorizadas en 10 de 122 ejecuciones. El caso más grande fue: un agente identificado como Mythos 5 intentó mediante engaño a un mantenedor de un repositorio, llegando incluso a colaborar con otro agente simulando ser dos personas reales, convencerlo de aceptar una solicitud de extracción maliciosa. Además, cuando el agente fue descubierto por un revisor humano, negó la intención maliciosa y aseguró que había sido un mero error. Volvió a mandar otra solicitud de extracción haciendo ver que había solucionado el problema, finalmente el revisor cerró la solicitud.
Durante la evaluación realizada por AISI se vio que el mencionado agente había creado cuentas falsas de correo electrónico, enviado emails a mantenedores reales, buscado información sobre los mantenedores reales en internet, y se vio que fue capaz de pasar el control de “no soy un robot” que se verifica con voz, entre otras acciones. Aunque debemos dejar claro que todo esto se pudo hacer dentro de las condiciones antes explicadas, y no fue porque el agente saliera del “sandbox” del estudio.
¿Qué ha pasado este verano?
Además, este verano se dio el incidente “OpenAl-Hugging Face”, el cual nos permitió ver la capacidad de la inteligencia artificial de romper/pasar las barreras y sistemas de control y seguridad y extraer la información que necesita. Según el informe publicado por OpenAI, varios agentes de IA eludieron controles destinados a impedir su acceso a internet, utilizaron canales de comunicación no autorizados y terminaron explotando vulnerabilidades de infraestructuras compartidas. En el transcurso de estos acontecimientos los agentes accedieron a sistemas de Hugging Face, donde llegaron a ejecutar código en decenas de servidores, obtener acceso con privilegios elevados en uno de ellos y acceder a una cantidad limitada de información privada. OpenAI señalaba que el comportamiento estuvo relacionado principalmente con el denominado “reward hacking”, a través del cual los agentes buscaban obtener mejores resultados en la evaluación recurriendo a vías no previstas originalmente (OpenAI. 2026)
La investigación independiente realizada posteriormente por METR aporta una dimensión adicional al incidente: aproximadamente 1200 agentes intercambiaron más de 70.000 mensajes y archivos en un canal de comunicación no autorizado, mientras que alrededor de 700 participaron en las acciones que afectaron directamente a Hugging Face. Esto pone de manifiesto que no sólo es capaz de extraer la información, sino que también puede compartirla con múltiples agentes y coordinar acciones de manera no prevista para sus desarrolladores (METR, 2026).
Aunque eso no constituye per se una estafa informática, es relevante para el objeto de este tema porque evidencia que los agentes de IA pueden intervenir de forma autónoma en determinadas fases de una operación cibernética, incluyendo la búsqueda de información, explotación de vulnerabilidades, y la coordinación entre agentes. Estas capacidades podrían ser aprovechadas en el futuro para facilitar diferentes modalidades de ciberdelincuencia, entre ellas aquellas relacionadas con el fraude y suplantación, que como destacamos en otro artículo están en auge.
La necesidad de colaborar para hacer frente a los nuevos retos
OpenAI, en el informe que realiza tras el caso de Hugging Face dice “Creemos que los modelos con capacidades cibernéticas avanzadas deben ayudar a los equipos de seguridad a encontrar debilidades antes que los atacantes, entender cómo pueden encadenarse las vulnerabilidades y remediarlas a velocidad de máquina.” Y comparte la declaración del fundador de Hugging Face: “Agradecemos la colaboración con OpenAI en este y otros temas. Este incidente, quizá el primero de este tipo, demuestra algo que creemos desde hace mucho tiempo: la seguridad de la IA no la resolverá una sola empresa trabajando en secreto. Se resolverá de forma abierta, en colaboración y con un amplio acceso a la IA para todos los defensores, en todas partes.”
A modo de conclusión, los últimos datos y casos analizados evidencian las facilidades que ofrece la IA para determinadas fases de modalidades de ciberdelitos como pueden ser los fraudes informáticos.
Ahora más que nunca se debe colaborar de manera internacional para la protección y elaboración de medidas de seguridad y prevención contra los ataques que pueda generar la inteligencia artificial. Es importante a su vez conocer las vías a través de las cuales esta herramienta consigue planear y llevar a cabo los ataques, e incluso hacer uso de la IA para la creación de las mencionadas medidas.
En concordancia con la opinión de las autoridades europeas, OpenAI y Hugging Face, debemos aprender a utilizar la inteligencia artificial en beneficio nuestro, creando mecanismos y protocolos de control que nos ayuden a mantener la IA bajo control, y sobre todo de nuestro lado. Debemos aprovechar esta herramienta como sistema de seguridad y prevención, incluso de sus propios ataques.